9 novembre : un appel à regarder au-delà des équipements
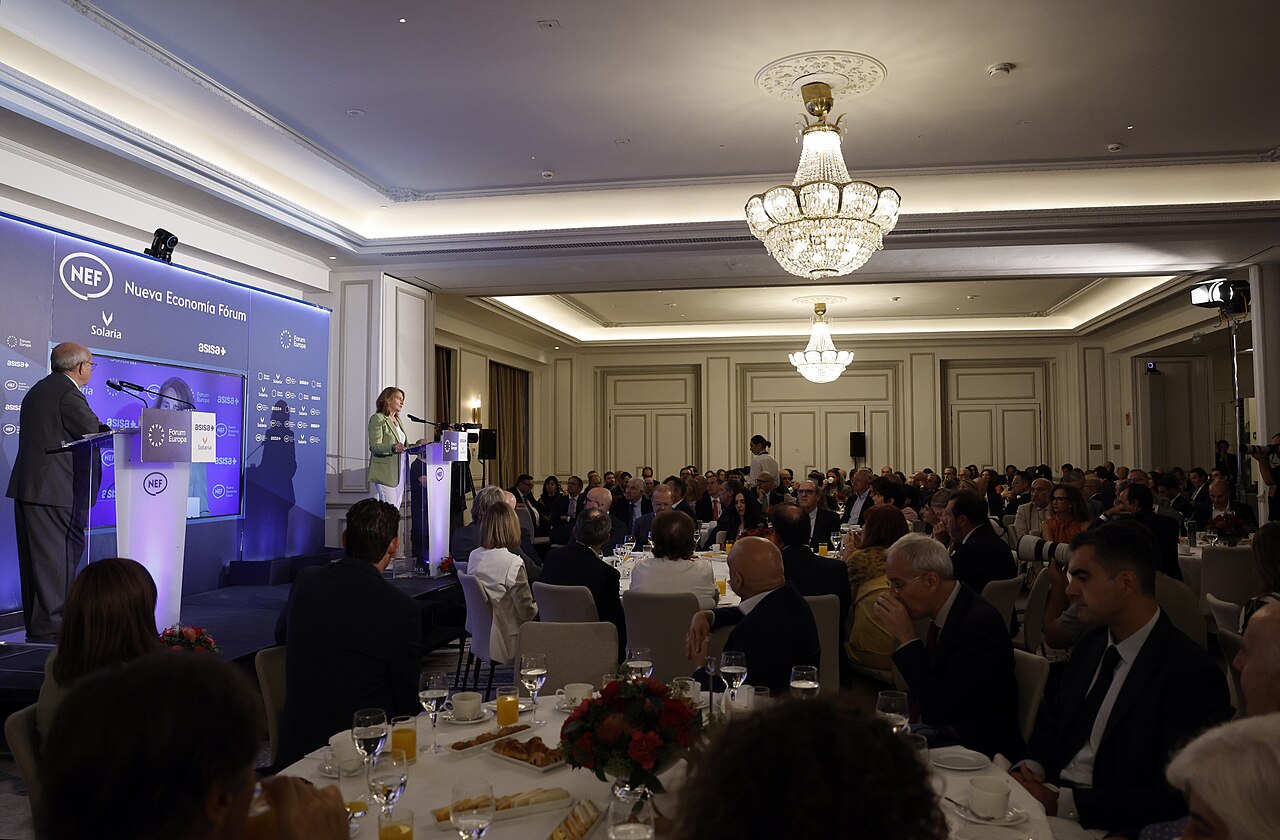
À Lisbonne, Teresa Ribera a expliqué que tester et surveiller les appareils raccordés à des infrastructures sensibles ne couvrait qu’une partie des risques. La vice-présidente exécutive de la Commission européenne veut aussi poser la question du fonctionnement des grandes entreprises dont dépendent ces services. Elle a appelé à davantage de transparence dans leur gouvernance.
Du rayon réfrigéré aux transports
Ribera a cité des attaques ayant touché des équipements de froid, perturbé des transports ou visé des processus électoraux. Reuters, dans une enquête publiée le 5 novembre, a décrit des cyberattaques ayant entraîné une hausse de température dans des installations de froid. Ces incidents montrent comment une intrusion informatique peut modifier le fonctionnement d’un appareil utilisé dans la vie quotidienne.
La dépendance à un fournisseur se pose aussi dans la défense
Un autre dossier illustre le débat sur la maîtrise des outils numériques. Reuters rapporte que l’Allemagne prévoit de déployer à partir de 2027 son propre système militaire utilisant l’IA. Le projet intervient alors que des responsables européens s’inquiètent de leur dépendance à des fournisseurs américains. Palantir affirme de son côté que ses clients gardent le contrôle de ses logiciels.
La portée de l’intervention
Ribera a demandé que le travail européen avance rapidement. Elle n’a ni présenté de projet de loi ni fixé de calendrier d’application dans les propos rapportés par Reuters. La question soulevée à Lisbonne est celle des garanties à demander aux entreprises qui fournissent des technologies utilisées dans des services essentiels.